Pfändungsbeschluss auf Klick – Phishing im Namen des BZSt
03.09.2026
Pfändungsbeschluss? § 249 Abgabeordnung? Aktenzeichen Oe7V-8XX? Und das vom Präsident des Bundeszentralamtes für Steuern?
ZAC: Hört sich „legit“ an. Von wegen! Das ist wieder eine typische Phishing-Kampagne, die bewusst auf behördlich macht.
Aktuell stellen wir einen verstärken Umlauf der nachfolgenden E-Mail fest:
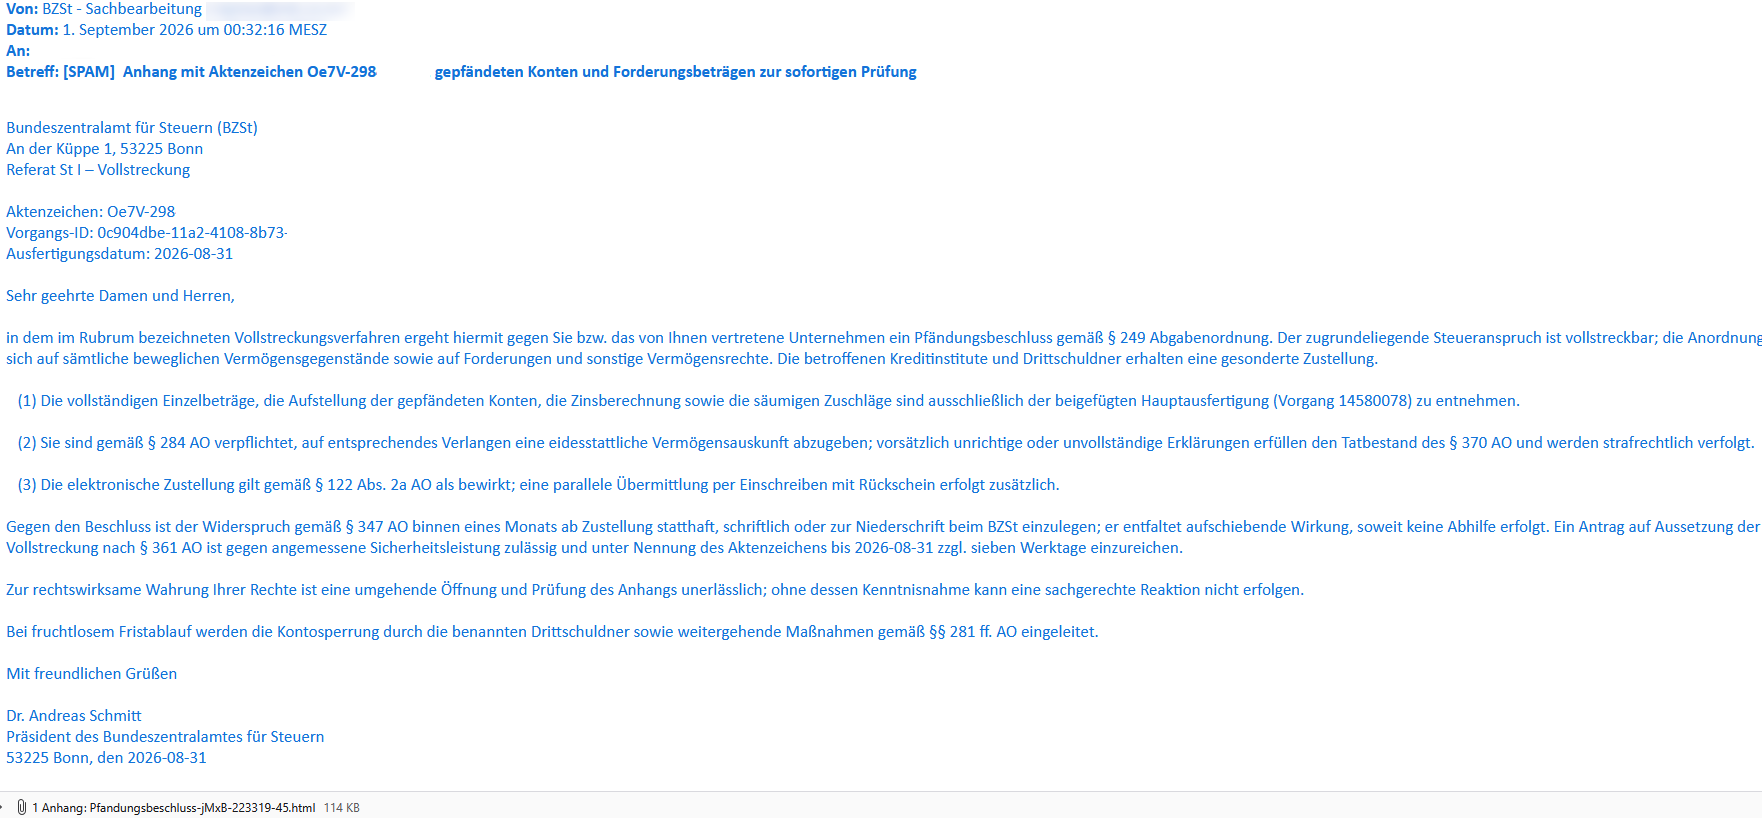
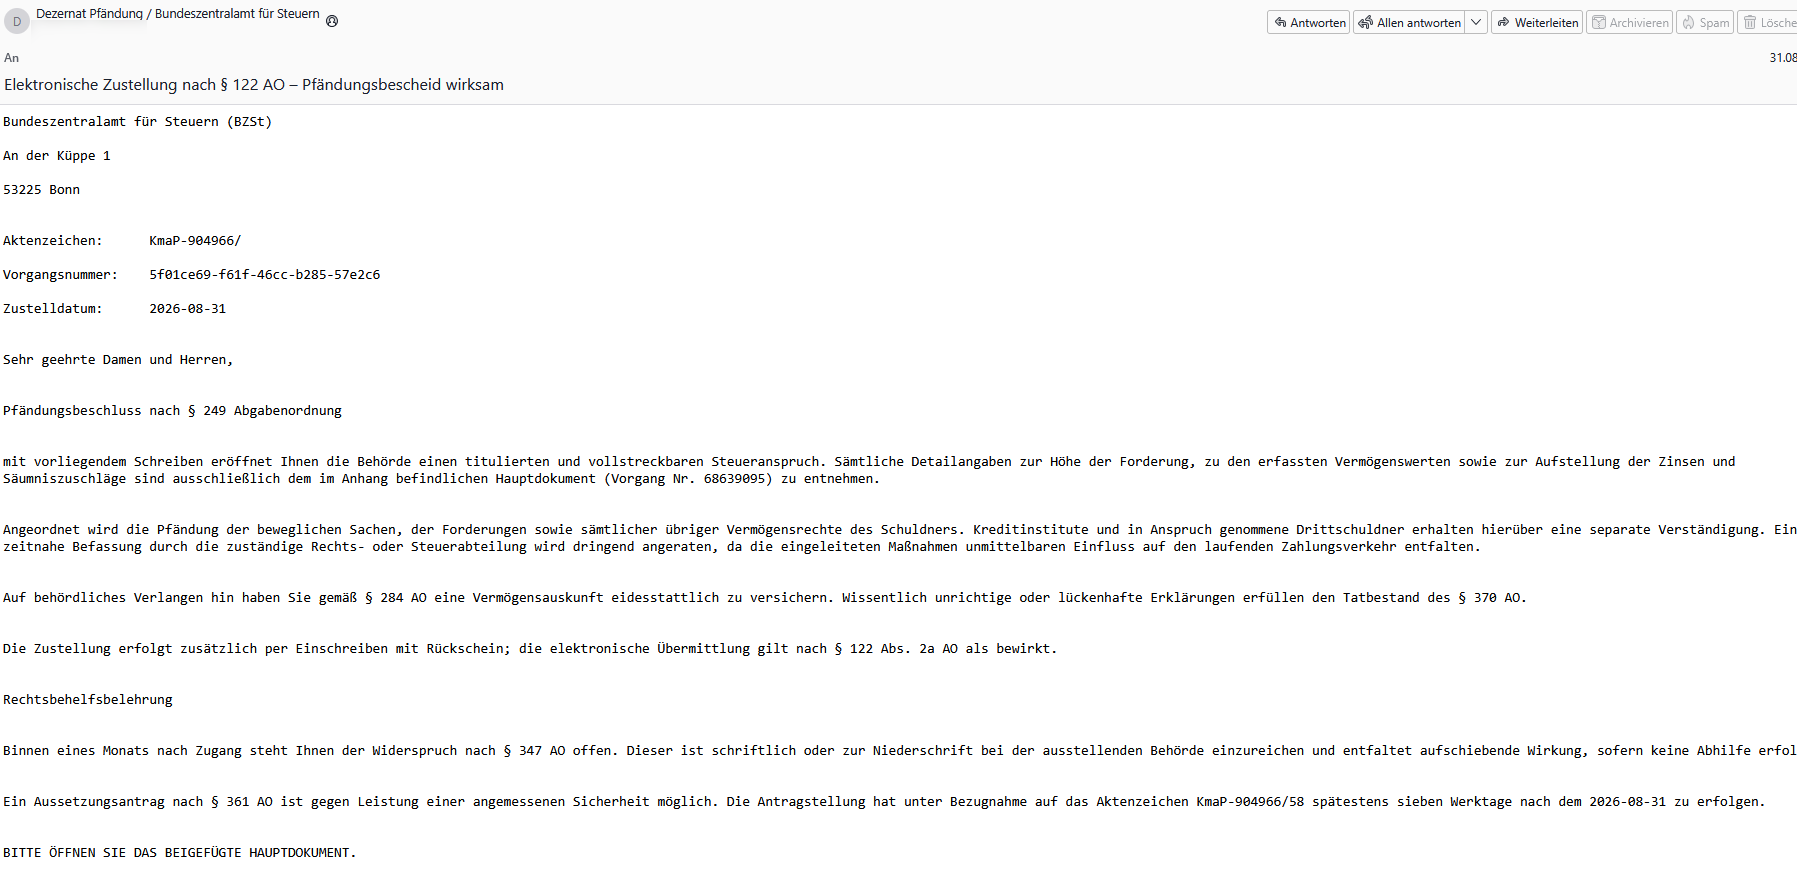
Das Geschriebene wirkt authentisch und unterscheidet sich von den fast veralteten schlechten Translator-Phishing-Mails. Vielmehr könnten der präzise Aufbau und der amtliche Ausdruck mithilfe einer KI verfasst worden sein. Ein eindeutiger Nachweis einer KI-Generierung ist anhand des E-Mail-Texts jedoch nicht möglich.
Zusätzlich kann durch den Einsatz vermeintlicher Aktenzeichen/Vorgangsnummern gegenüber der Empfängerseite Druck erzeugt werden. Für den Versand der Phishing-Mails werden oft kompromittierte Postfächer missbraucht, um die Spuren zu verwischen und die Strafverfolgung zu erschweren. Aus diesem Grund wurden die Absender-Konten zensiert
Was macht die HTML-Datei?
Wird die Datei geöffnet werden Sie auf die nachfolgende Anmeldemaske weitergeleitet:
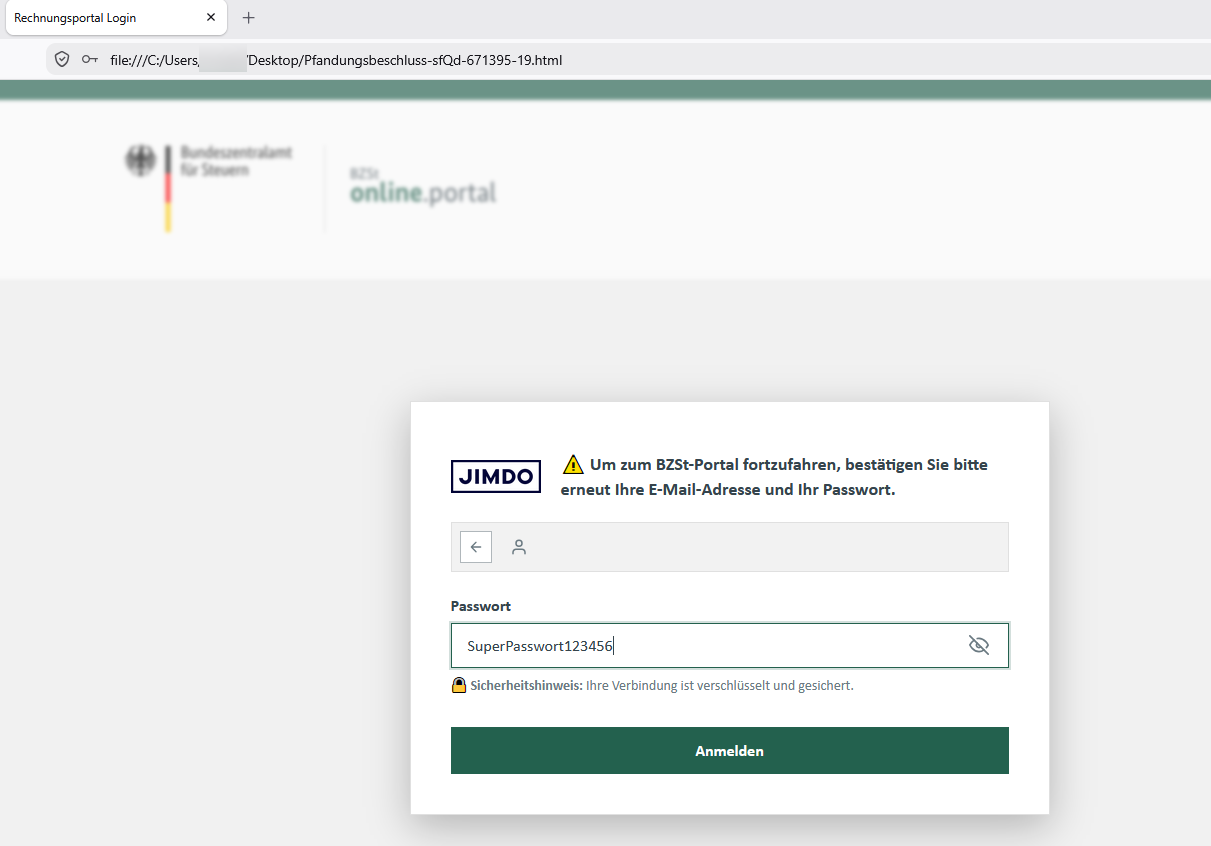
Diese Phishing-Kampagne vergibt IDs, um Ihre E-Mail-Adresse in der Anmeldmaske vorauszufüllen. Anschließend wird nach altbekannter Vorgehensweise die Eingabe des Passworts verlangt. Das Logo sowie der Schriftzug des BZSt wird gezielt "geblurt" (im Sinne von gezielter Unschärfe) dargestellt, um die Phishing-Maske in den Vordergrund zu stellen. Zusätzlich wird darauf hingewiesen, dass es sich hier um eine sichere/verschlüsselte Verbindung handelt. Letzteres ebenfalls ein typisches Mittel des Social Engineerings.
Nach dem „Klick“ auf Anmelden wird vorerst angezeigt, dass es einen Fehler gab. Die Daten werden dennoch an den Server des Täters weitergeleitet. Nach dem fünften fehlgeschlagenen Versuch ist der Sechste erfolgreich. Im Anschluss erhalten Sie die nachfolgende Erfolgsmeldung.
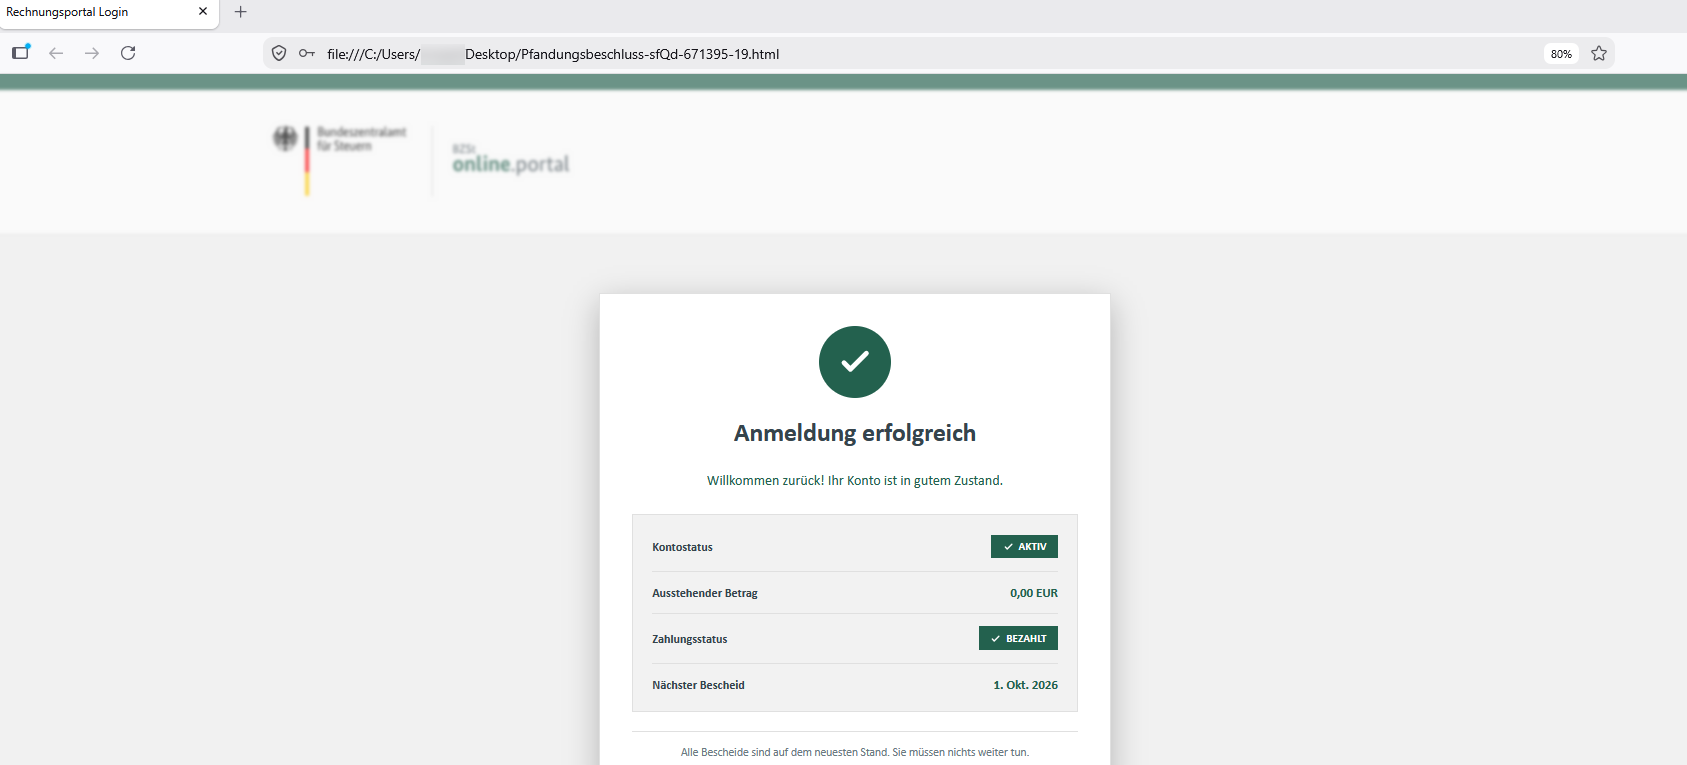
Aus den Metadaten der Datei kann unter anderem festgestellt werden, dass die eingegebenen Daten zu einer bestimmten Domain übermittelt werden. Hinter dieser Domain befindet sich die nachfolgende Anmeldemaske.
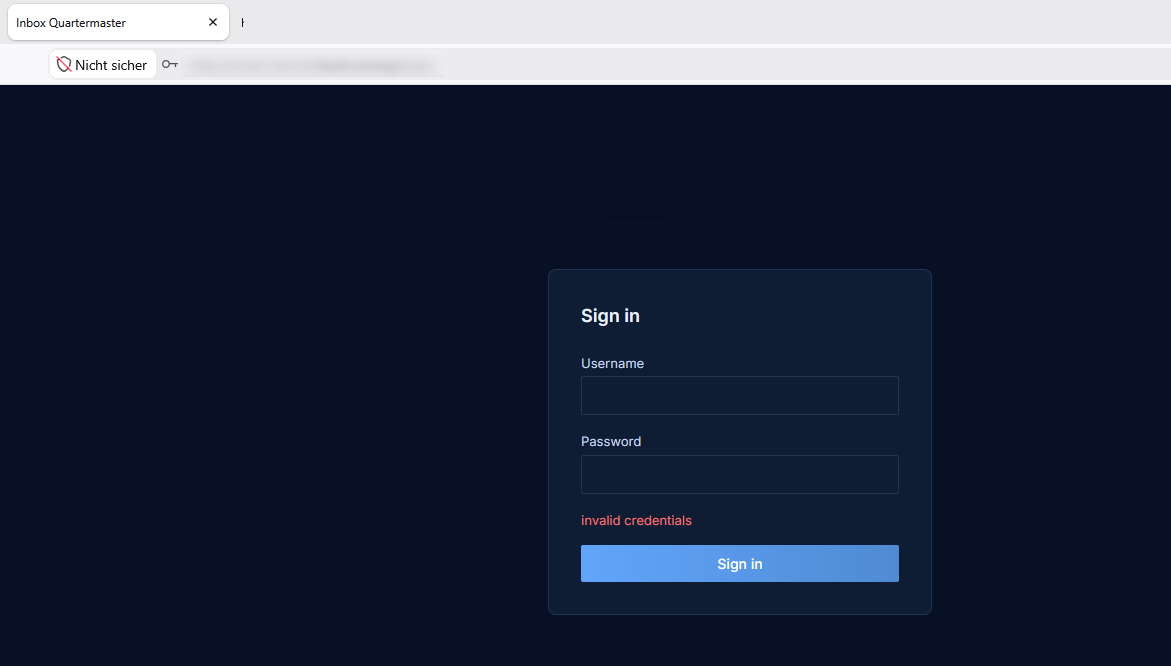
Der Quelltext dieser Maske ist eindeutig mit „Inbox Quartermaster – email credential management“ betitelt. Somit liegt der Verdacht nahe, dass es sich hier um das Backend dieser Phishing-Kampagne handeln könnte.
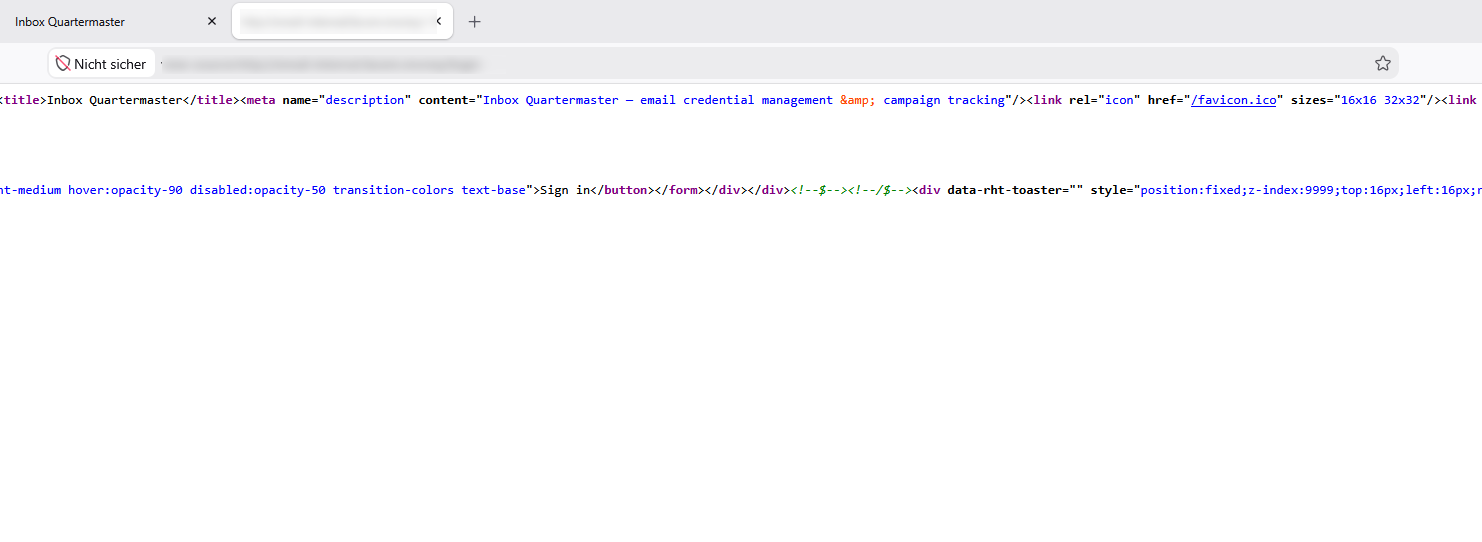
Durch den Einsatz diverser Javascript-Befehle entsteht eine dynamische Phishing-HTML, die nicht nur eingegebene Passwörter, sondern auch weitere Daten wie User-Agent und IP-Adresse ausspäht und weiterleitet.
Über den nachfolgenden Link gelangen Sie zur offiziellen Warnmeldung des BZSt.
BZSt-Warnmeldung
Pfändungsbeschluss? § 249 Abgabeordnung? Aktenzeichen Oe7V-8XX? Und das vom Präsident des Bundeszentralamtes für Steuern?
ZAC: Hört sich „legit“ an. Von wegen! Das ist wieder eine typische Phishing-Kampagne, die bewusst auf behördlich macht.
Aktuell stellen wir einen verstärken Umlauf der nachfolgenden E-Mail fest:
Das Geschriebene wirkt authentisch und unterscheidet sich von den fast veralteten schlechten Translator-Phishing-Mails. Vielmehr könnten der präzise Aufbau und der amtliche Ausdruck mithilfe einer KI verfasst worden sein. Ein eindeutiger Nachweis einer KI-Generierung ist anhand des E-Mail-Texts jedoch nicht möglich.
Zusätzlich kann durch den Einsatz vermeintlicher Aktenzeichen/Vorgangsnummern gegenüber der Empfängerseite Druck erzeugt werden. Für den Versand der Phishing-Mails werden oft kompromittierte Postfächer missbraucht, um die Spuren zu verwischen und die Strafverfolgung zu erschweren. Aus diesem Grund wurden die Absender-Konten zensiert
Was macht die HTML-Datei?
Wird die Datei geöffnet werden Sie auf die nachfolgende Anmeldemaske weitergeleitet:
Diese Phishing-Kampagne vergibt IDs, um Ihre E-Mail-Adresse in der Anmeldmaske vorauszufüllen. Anschließend wird nach altbekannter Vorgehensweise die Eingabe des Passworts verlangt. Das Logo sowie der Schriftzug des BZSt wird gezielt "geblurt" (im Sinne von gezielter Unschärfe) dargestellt, um die Phishing-Maske in den Vordergrund zu stellen. Zusätzlich wird darauf hingewiesen, dass es sich hier um eine sichere/verschlüsselte Verbindung handelt. Letzteres ebenfalls ein typisches Mittel des Social Engineerings.
Nach dem „Klick“ auf Anmelden wird vorerst angezeigt, dass es einen Fehler gab. Die Daten werden dennoch an den Server des Täters weitergeleitet. Nach dem fünften fehlgeschlagenen Versuch ist der Sechste erfolgreich. Im Anschluss erhalten Sie die nachfolgende Erfolgsmeldung.
Aus den Metadaten der Datei kann unter anderem festgestellt werden, dass die eingegebenen Daten zu einer bestimmten Domain übermittelt werden. Hinter dieser Domain befindet sich die nachfolgende Anmeldemaske.
Der Quelltext dieser Maske ist eindeutig mit „Inbox Quartermaster – email credential management“ betitelt. Somit liegt der Verdacht nahe, dass es sich hier um das Backend dieser Phishing-Kampagne handeln könnte.
Durch den Einsatz diverser Javascript-Befehle entsteht eine dynamische Phishing-HTML, die nicht nur eingegebene Passwörter, sondern auch weitere Daten wie User-Agent und IP-Adresse ausspäht und weiterleitet.
Wie können Sie sich schützen?
- Basismaßnahmen E-Mail
- Von wo kommt die E-Mail?
- Was will die E-Mail?
- Links, Verlinkte Bilder/Formen? Anlagen?
- Fortgeschritten: Erweiterten E-Mail-Header überprüfen (lassen) - Grundsätzlich: Keine Login-Daten aus E-Mails eingeben.
- Zieladresse von Links prüfen: Vor dem Anklicken sollte kontrolliert werden, auf welche Domain der Link tatsächlich führt. Eine vertraute Bezeichnung oder ein Behördenlogo stellt keinen Echtheitsnachweis dar
- Einsatz von E-Mail-Filter-Lösungen, die eingehende Nachrichten auf Spam, Phishing, Malware oder gefälschte Absender prüfen und gefährliche E-Mails blockieren
- HTML-Anlagen besonders beachten: Unerwartete HTML-Dateien nicht öffnen. Diese können wie hier dargestellt, gefälschte Anmeldeseiten enthalten, über die Zugangsdaten unmittelbar an Angreifende übermittelt werden
- Aktivierung einer Mehrfaktor-Authentifizierung für E-Mail-Konten. Für besonders schützenswerte Konten nach Möglichkeit Passkeys oder Hardware-Sicherheitsschlüssel verwenden
- Implementierung von Präventionsmaßnahmen, um das Personal kontinuierlich über aktuelle Angriffsszenarien aufzuklären
- Sollten Sie Ihre Zugangsdaten preisgegeben haben, benachrichtigen Sie unverzüglich Ihre IT-Abteilung und/oder die zuständige Stelle/Person, um die erforderlichen Maßnahmen einzuleiten
Über den nachfolgenden Link gelangen Sie zur offiziellen Warnmeldung des BZSt.
BZSt-Warnmeldung
Permanenter Link zu diesem Artikel auf zac-niedersachsen.de:
https://zac-niedersachsen.de/artikel/90
Klicken Sie hier und abonnieren Sie unseren Newsletter.